
 Özgül Yavuz Kaddoura
Data de atualização:
Fraude de cliques por botnet: como detectar e barrar ataques
Como a Fraude de Cliques por Botnet Drena Seu Orçamento de Anúncios
Sua campanha do Google Ads parece saudável à primeira vista: as impressões estão subindo e sua taxa de cliques (CTR) também. Mesmo assim, o orçamento acaba mais rápido do que o normal, e as vendas ou os leads não crescem. Uma possível explicação é uma botnet, uma rede de computadores e celulares infectados que clica nos seus anúncios automaticamente. Neste guia, explicamos como funciona a fraude de cliques por botnet, como identificá-la na sua conta e como barrá-la.
Qual É a Diferença Entre um Bot e uma Botnet?
Um bot é um programa de software que executa tarefas automaticamente. Na fraude em anúncios, os bots são criados para imitar usuários reais: visitam sites e clicam em anúncios. Sozinho, um único bot é relativamente fácil de barrar, porque os cliques dele vêm de um único dispositivo ou endereço IP.
Uma botnet, abreviação de "robot network" (rede de robôs), é muito mais difícil de barrar. É uma rede de milhares ou até milhões de computadores, celulares e outros dispositivos conectados que foram infectados por malware, geralmente sem que os donos saibam. Um único operador controla todos eles e pode direcioná-los para clicar nos seus anúncios de forma coordenada, muitas vezes espalhando os cliques por muitos dispositivos e horários para que pareçam tráfego normal. Para exemplos reais, veja nosso guia sobre bots de fraude de cliques e botnets como Methbot e 3ve.
Por Que os Fraudadores Usam Botnets para a Fraude de Cliques
Os fraudadores usam botnets para a fraude de cliques porque elas oferecem três vantagens em relação a bots isolados:
| Escala | Um único operador consegue gerar um grande volume de cliques em muitos dispositivos, o suficiente para esgotar um orçamento diário muito antes de você perceber. |
| Disfarce | Cada clique vem de um dispositivo e de um endereço IP diferentes, muitas vezes de conexões domésticas e móveis comuns, então o ataque pode parecer um aumento real de interesse e passar pelos filtros básicos. |
| Custo baixo, retorno alto | Os fraudadores mantêm os próprios sites e apps de baixa qualidade, que exibem anúncios de Display e ganham dinheiro com cada clique falso, ou são contratados por concorrentes antiéticos para esgotar o orçamento de um rival. Manter uma botnet custa muito menos do que o investimento em anúncios que ela desperdiça. |

Como Identificar um Ataque de Botnet
Os ataques de botnet se camuflam, mas deixam padrões. Fique atento a estes sinais de alerta:
| Cliques em alta, vendas estáveis | Mais cliques, mas nenhum aumento de vendas ou leads. |
| Muitos IPs, nenhum engajamento | Cliques de muitos IPs, uma ou duas vezes cada, sem conversões. |
| Locais estranhos | Tráfego de regiões fora do seu mercado-alvo. |
| Posicionamentos fracos | Posicionamentos de Display, Performance Max ou YouTube com cliques, mas sem conversões. |
| Comportamento artificial | Visitas que terminam em segundos, CTRs anormalmente altos ou atividade fora do horário. |
Um sinal sozinho não é prova; vários juntos geralmente são.
Como o ClickSambo Barra a Fraude de Cliques por Botnet
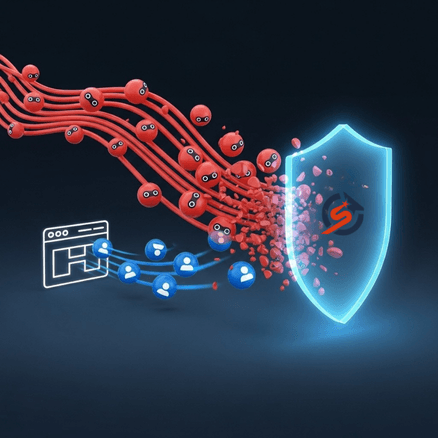
Os cliques de botnet vêm de muitos dispositivos domésticos e móveis, então bloquear IPs um por um não basta. O ClickSambo combina várias camadas nas suas campanhas do Google Ads e da Meta Ads:
| IA comportamental | Separa o tráfego automatizado dos usuários reais pela forma como interagem com o seu site. |
| Impressão digital do dispositivo | O Stable Device ID reconhece o mesmo dispositivo mesmo quando o IP muda. |
| Detecção de VPN, proxy e Tor | Sinaliza o tráfego que esconde sua origem real. |
| Regras personalizáveis | Limites de velocidade de cliques bloqueiam dispositivos ou IPs que clicam com frequência excessiva. |
As origens suspeitas são excluídas no Google Ads e, na Meta Ads, o tráfego suspeito é impedido de chegar às suas campanhas.

As botnets se escondem atrás de IPs domésticos comuns. O ClickSambo reconhece dispositivos, e não só endereços IP, e bloqueia as origens suspeitas nas suas campanhas do Google Ads e da Meta Ads.
 Comece o teste grátis
Perguntas frequentes
Os filtros básicos são bons para pegar o tráfego inválido geral (GIVT), como IPs conhecidos de data centers, bots conhecidos e cliques repetidos de uma mesma origem. O Google pega muito mais do que isso, mas parte do tráfego de botnets ainda passa, porque as botnets usam muitos computadores e celulares domésticos infectados. Cada clique vem de um dispositivo diferente, com um IP doméstico ou móvel comum, então pode passar por limites simples de frequência e verificações baseadas em IP. Para pegá-lo, é preciso analisar o dispositivo e o comportamento por trás de cada clique, e não só o endereço IP.
Comando e controle (C&C) é o sistema que o operador de uma botnet usa para enviar instruções aos dispositivos infectados, muitas vezes chamados de "zumbis". Por meio dele, o operador pode dizer a milhares de dispositivos em quais anúncios clicar, quando e com que frequência. Em vez de clicar tudo de uma vez, o que seria fácil de perceber, as botnets costumam espalhar os cliques por muitos dispositivos e horários para parecer tráfego normal. É por isso que os ataques de botnet podem drenar um orçamento em silêncio antes que alguém perceba, e por isso verificar cada clique automaticamente funciona melhor do que revisar relatórios manualmente.
É possível, mas menos comum do que você imagina. Alguns dispositivos inteligentes infectados, como smart TVs e aparelhos de streaming, já foram usados em fraudes em anúncios, principalmente em anúncios de vídeo e de TV conectada. Muitas botnets de IoT, porém, são usadas principalmente para outros ataques, como sobrecarregar sites com tráfego. A maior parte da fraude de cliques por botnet em anúncios de pesquisa e de display ainda vem de computadores e smartphones infectados, que conseguem rodar navegadores completos e parecer visitantes domésticos comuns.
O ClickSambo vai além do endereço IP. O Stable Device ID reconhece o mesmo dispositivo em vários cliques, mesmo quando uma botnet troca para um novo IP doméstico ou móvel. A IA comportamental analisa como cada visitante interage com seu site para separar o tráfego automatizado dos usuários reais, enquanto a detecção de VPN e proxy e os limites de velocidade de cliques identificam os padrões que as botnets usam para se esconder. As origens suspeitas são bloqueadas automaticamente, para que não continuem clicando nas suas campanhas do Google Ads e da Meta Ads.


 Outros